13.11.2026
 26
26
Безпека даних в IoT-мережах: що важливо для постачальників ресурсів
26
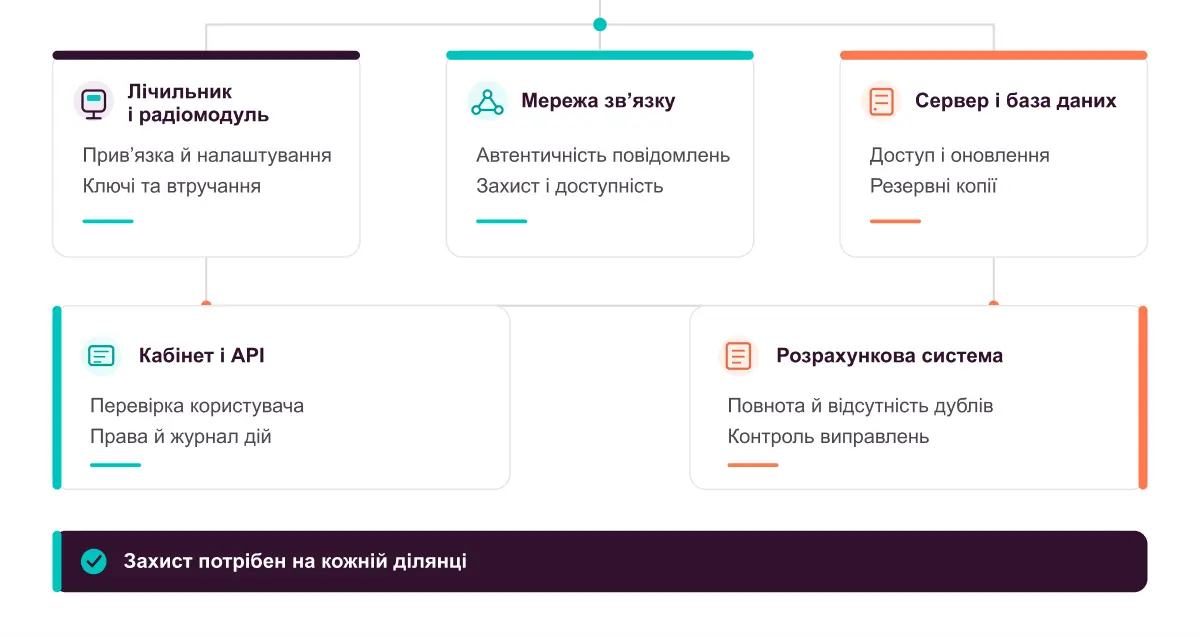
Дистанційний облік усуває потребу в регулярних обходах і допомагає швидше отримувати показання. Однак водночас змінюється відповідальність за дані: тепер їхня достовірність залежить від роботи радіомодулів, мережі зв’язку, серверів і програмного забезпечення. Помилка на будь-якій із цих ділянок може вплинути на нарахування, пошук втрат або розгляд звернення споживача.
Для постачальника ресурсів, муніципалітету чи ОСББ питання безпеки цілком практичне: чи можна довіряти отриманим показанням, хто має до них доступ і що станеться в разі збою? Відповідь потребує оцінювання всієї системи — від установленого лічильника до передавання інформації в розрахункову програму.
Безпека даних охоплює три завдання: зберегти конфіденційність, унеможливити непомітну зміну інформації та забезпечити її доступність. У дистанційному обліку вони тісно пов’язані. Витік розкриває відомості про споживання, підміна призводить до неправильних розрахунків, а тривала відсутність показань ускладнює контроль балансу ресурсів.
Захищати потрібно більше, ніж підсумковий обсяг споживання. Значення мають ідентифікатор приладу, час вимірювання, прив’язка до особового рахунку, коефіцієнт перерахунку імпульсів і журнал змін. Наприклад, система може безпомилково передавати показання, але відносити їх до іншої квартири через неправильну прив’язку під час монтажу.
Докладні профілі споживання, особливо електроенергії, можуть давати змогу робити припущення про побутову активність і періоди присутності мешканців. Можливість таких висновків залежить від виду ресурсу, частоти вимірювань і доступності додаткових даних. Тому деталізацію, коло користувачів і строки зберігання слід визначати відповідно до завдань обліку.
Шифрування захищає повідомлення, що передається, але саме по собі не підтверджує правильності вимірювання чи налаштування лічильника. Для достовірного обліку потрібні технічний захист, перевірка вихідних даних і контрольований порядок внесення змін.
Зловмиснику необов’язково перехоплювати радіосигнал. Точкою входу може стати обліковий запис підрядника, неоновлений сервер або інтерфейс обміну даними з надмірними правами. Тому оцінювання безпеки лише за характеристиками LoRaWAN чи NB-IoT залишає суттєву частину системи поза увагою.
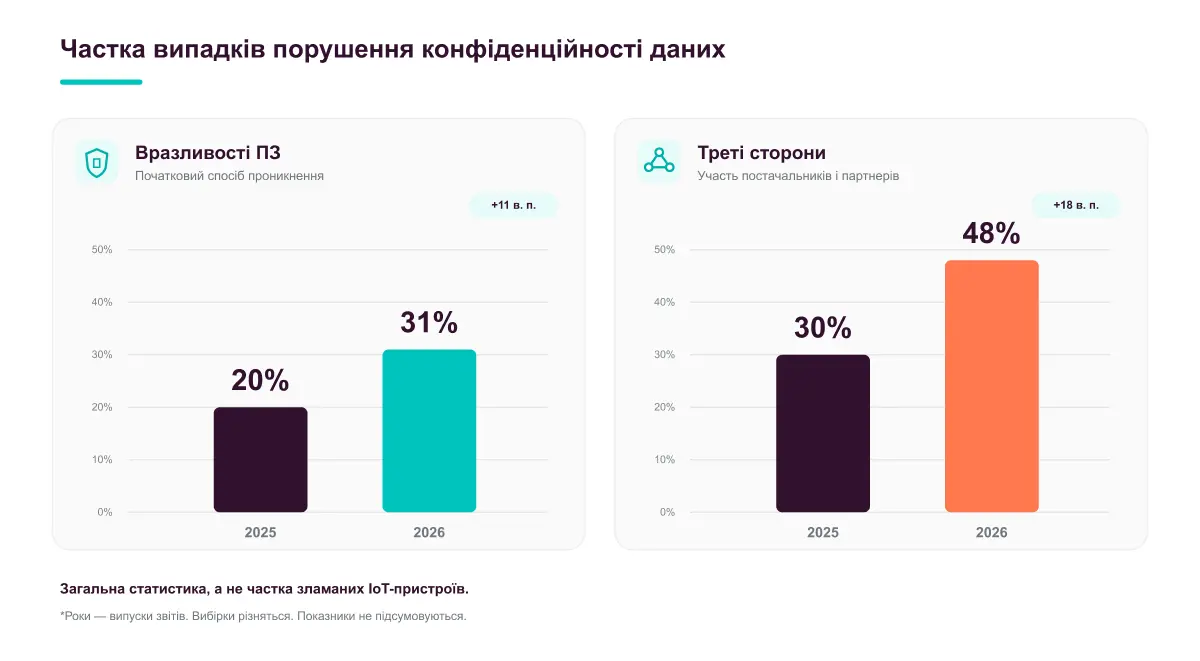
Загальна статистика показує значущість цих ризиків. У Verizon DBIR 2026 експлуатацію вразливостей зазначено як початковий спосіб проникнення у 31% розглянутих випадків порушення конфіденційності даних. Частка випадків за участю третіх сторін досягла 48%. Останній показник охоплює різні види залежності від постачальників і партнерів, а не лише доступ підрядників до системи.
Для замовника дистанційного обліку ці дані підкреслюють значення своєчасних оновлень, оцінювання постачальників програмного забезпечення та контролю доступу організацій, що обслуговують систему. Водночас міжгалузева статистика не дає змоги визначити ймовірність зламу конкретного лічильника чи мережі.
Безпека даних: ризики за межами радіоканалу
LoRaWAN передбачає перевірку автентичності повідомлень, контроль їхньої цілісності та захист від повторного передавання раніше перехоплених пакетів. Для криптографічного захисту використовуються 128-бітні ключі AES. Корисне навантаження застосунку шифрується між кінцевим пристроєм і сервером застосунків.
Водночас наскрізне шифрування не слід ототожнювати з наскрізним контролем цілісності. Специфікація LoRaWAN 1.1 передбачає захист цілісності на окремих ділянках і розглядає мережевий сервер як довірений компонент. Тому необхідно окремо оцінювати його захищеність та обмін між серверними компонентами.
Архітектура LoRaWAN дає змогу розділити керування мережею та доступ до вмісту показань. За відповідного розподілу ключів оператор мережі доставляє повідомлення, не отримуючи можливості читати корисне навантаження. У конкретному проєкті потрібно з’ясувати, хто зберігає ключі, хто керує серверами й де відбувається розшифрування.
Практична безпека залежить і від поводження з ключами: спільний секретний ключ для всієї партії пристроїв або його передавання в незахищеній таблиці створюють додаткові ризики. Після успішного приєднання через OTAA формуються сеансові ключі. Це не означає їхньої автоматичної зміни за розкладом: порядок повторного приєднання залежить від реалізації системи.
NB-IoT використовує механізми безпеки стільникової мережі, зокрема автентифікацію на основі SIM і захист зв’язку. Однак наявність SIM-картки не означає, що автоматично захищено весь маршрут до програми обліку. Обмін між пристроєм і сервером застосунку потребує окремого оцінювання.
Для його захисту можуть використовуватися TLS, DTLS або інші передбачені архітектурою механізми. Їхню підтримку, налаштування та перевірку автентичності сервера необхідно підтвердити для вибраного пристрою. Використання SIM як захищеного сховища прикладних ключів потребує сумісного рішення, наприклад IoT SAFE, і не є функцією будь-якої SIM-картки за замовчуванням.
Тому вибирати між LoRaWAN і NB-IoT лише за принципом «що безпечніше» некоректно. Значення мають архітектура проєкту, розподіл відповідальності, керування ключами та захист серверної частини. Власна мережа дає більше можливостей керування, але водночас потребує ресурсів на супровід.
Після розшифрування показання надходять до бази даних, відображаються в кабінеті користувача та передаються іншим програмам. Тут діють власні механізми захисту платформи. Замовнику потрібна зрозуміла схема: які організації обробляють інформацію, де вона зберігається та хто може читати, змінювати чи вивантажувати її.
Права користувачів варто розділяти за робочими завданнями. Монтажнику може бути потрібен доступ до підключення приладів на певному об’єкті, бухгалтеру — до показань для нарахувань, адміністратору — до налаштувань. Спільний обліковий запис на весь відділ заважає встановити, хто виконав конкретну дію, та ускладнює відкликання доступу.
Для адміністративного й віддаленого доступу слід передбачити багатофакторну автентифікацію. Доступ підрядника має діяти в погодженому обсязі та протягом необхідного строку. Той самий принцип застосовний до програмних інтерфейсів обміну даними — API: інтеграції, яка лише отримує показання, не потрібні права на зміну налаштувань пристроїв.
Під час передавання будинку від забудовника управлінській організації чи ОСББ необхідно передати й керування системою обліку. Це охоплює адміністративні права, документацію, перелік обладнання та порядок супроводу. Доступи попередніх підрядників слід переглянути, а не залишати чинними за замовчуванням.
Що захищати на кожному пристрої
Шифрування не запобігає вимкненню живлення шлюзу, пошкодженню антени чи радіоперешкодам. Тому безпека обліку охоплює здатність витримати перерву зв’язку та відновити дані. До закупівлі варто з’ясувати, чи зберігає пристрій показання локально, якою є глибина архіву та як система отримує пропущені записи.
Накопичений підсумковий обсяг і докладна історія споживання — різні дані. Якщо пристрій продовжував вимірювання та зберігав результати, після відновлення зв’язку система може отримати актуальний підсумок або архів. Водночас доступність підсумкового обсягу не гарантує збереження погодинної деталізації.
Втрату зв’язку також потрібно відрізняти від припинення реєстрації показань. Наприклад, знеструмлений зовнішній імпульсний радіомодуль може перестати рахувати імпульси, хоча сам лічильник продовжить облік. У такому разі пропущені дані не відновляться автоматично: може знадобитися звіряння з показаннями лічильника. Можливості відновлення необхідно перевіряти для конкретної моделі.
Для системи слід заздалегідь визначити допустиму перерву в надходженні даних і допустиму втрату історії. Резервну копію сервера також потрібно перевіряти на практиці: чи можна відновити базу, прив’язки приладів і налаштування, скільки часу це займає та хто виконує відновлення.
Окремої уваги потребують фізичні події: зняття модуля, розкриття корпусу чи вплив магнітного поля, якщо вибрана модель уміє їх фіксувати. Сповіщення — підстава для перевірки, а не автоматичний доказ розкрадання. Його корисність залежить від часової позначки, доставлення повідомлення та зрозумілого порядку реагування.
Тривала робота від батареї не гарантує такої самої тривалої програмної підтримки. Під час вибору обладнання необхідно зіставляти строк експлуатації зі строками випуску виправлень для радіомодулів, шлюзів і серверного програмного забезпечення. Рекомендації GSMA розглядають безпеку IoT протягом усього життєвого циклу рішення.
У постачальника варто уточнити, як перевіряється автентичність оновлення, хто дозволяє встановлення та що станеться в разі переривання процесу. Віддалене оновлення підтримують не всі пристрої. Якщо його немає, потрібен реалістичний порядок усунення вразливостей: обслуговування на місці, обмеження функцій або заміна обладнання.
Не менш важливий сценарій зміни компанії, що обслуговує систему. Замовнику слід заздалегідь погодити вивантаження історії, передавання необхідних налаштувань, відключення пристроїв і відкликання доступів. Можливість продовжити облік не має залежати від єдиного співробітника чи облікового запису підрядника.
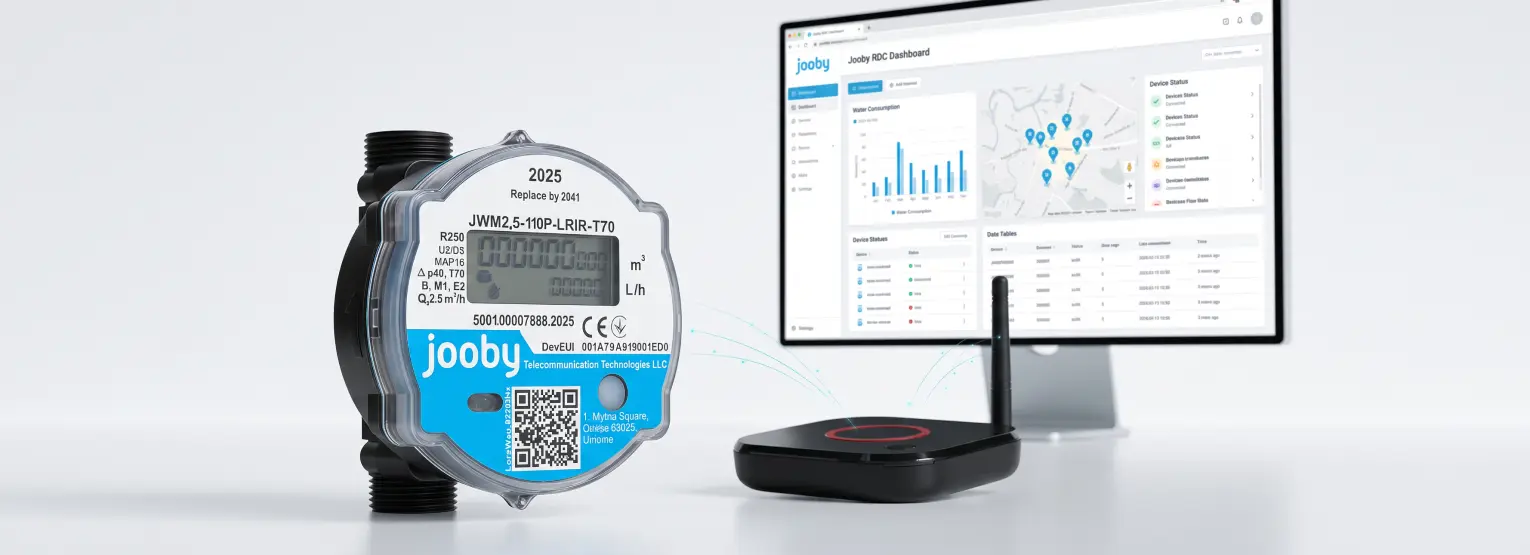
Jooby RDC поєднує збирання показань і роботу з інформацією про стан пристроїв. В описі Jooby RDC Dashboard передбачено сповіщення про несанкціоноване зняття, магнітний вплив і низький заряд батареї. Доступність конкретних подій залежить від вибраної моделі обладнання. Ці відомості допомагають визначати, які точки обліку потребують перевірки.
Під час упровадження вимоги до доступів, зберігання даних, інтеграцій і реагування на події слід закріпити в проєкті. Так функції обладнання та програмного забезпечення пов’язуються з робочими процедурами постачальника ресурсів або управлінської організації.
Оцінювання безпеки доцільно завершувати пілотним проєктом на реальному об’єкті. Для нього потрібні вибрані серійні пристрої, робоча мережа та запланований спосіб інтеграції. Демонстрація надходження одного показання підтверджує зв’язок, але не показує, як система впорається зі збоєм або зміною користувачів.
До програми приймання варто включити кілька перевірок:
Ці випробування слід проводити на погодженій тестовій ділянці. Результати потрібно фіксувати у вимірюваних критеріях: допустимий час відновлення, глибина доступного архіву, повнота журналу та перелік дозволених дій для кожної ролі. Так вимоги до безпеки стають умовами приймання, які можна перевірити.
Безпечна IoT-система дає змогу встановити походження показань, обмежити доступ до них і відновити облік після збою в межах підтверджених можливостей обладнання. LoRaWAN і NB-IoT надають механізми захисту зв’язку, а підсумковий результат залежить від їхньої реалізації, налаштування платформи та роботи організацій, що обслуговують систему. Вибирати рішення варто за можливостями всієї системи: від керування ключами та правами до результатів пілотного проєкту й умов супроводу.
Було корисно?
 0


Будьте в курсі останніх новин індустрії
Дякуємо, ми отримали ваше повідомлення. Відповідальний менеджер зв'яжеться з вами найближчим часом.


Дякуємо, ми прийняли ваш запит. Найближчим часом відповідальний менеджер зв'яжеться з вами і уточнить деталі замовлення.